Datenschutz und IT-Sicherheit im Unternehmen
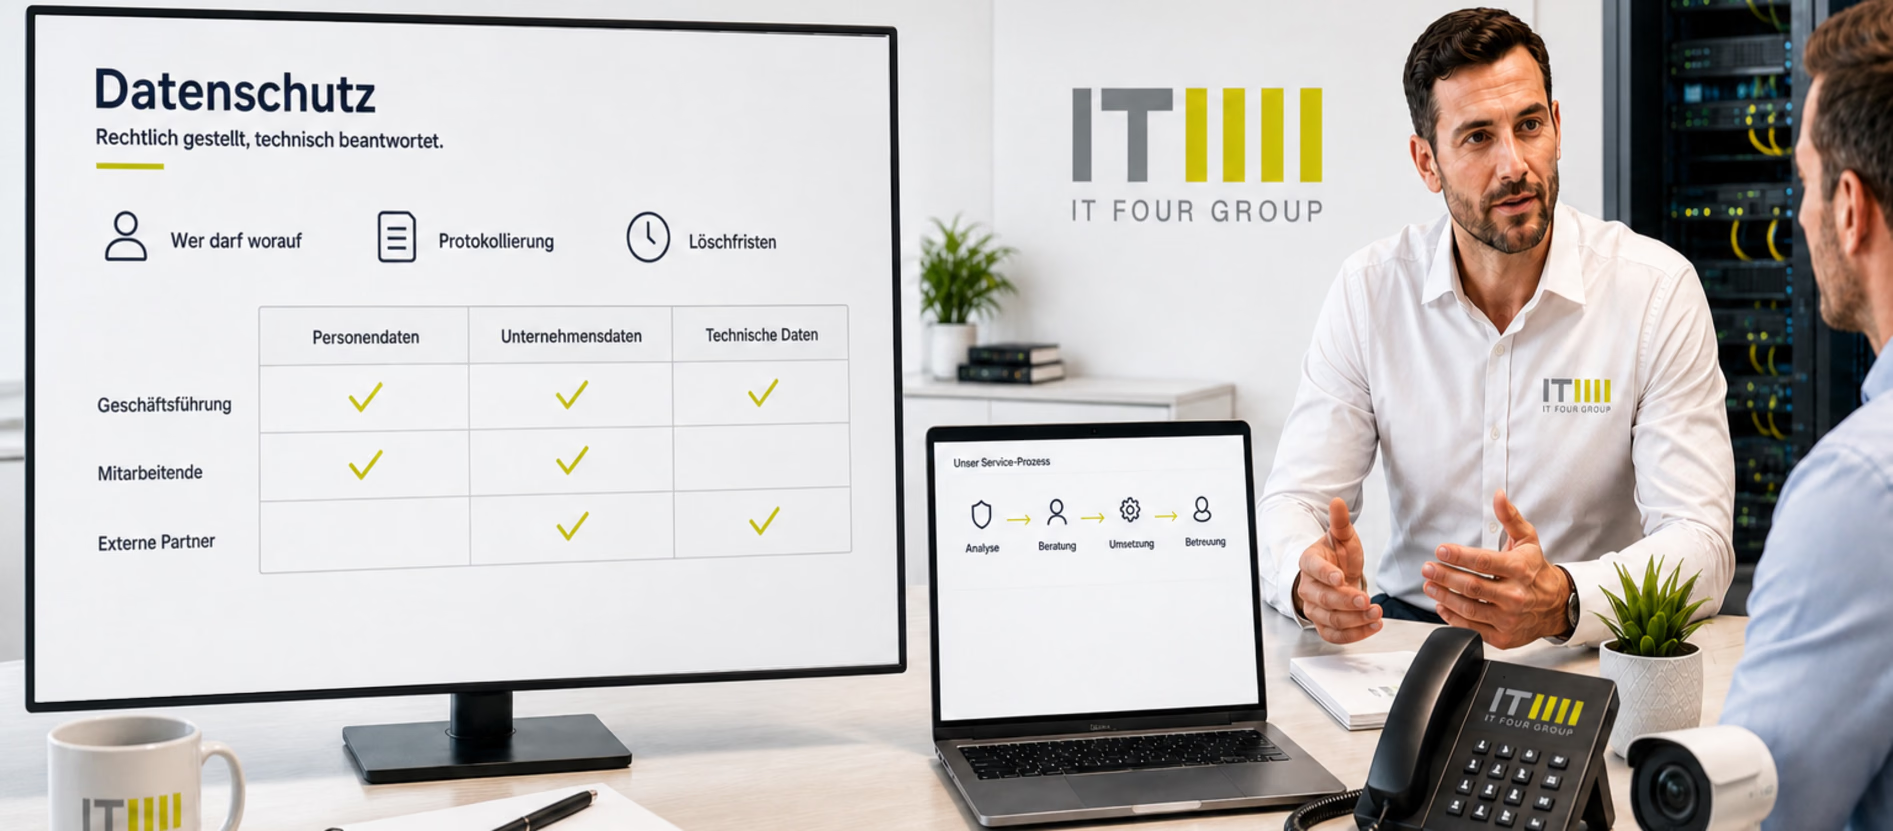
Datenschutz ist zuerst eine rechtliche Frage — beantwortet wird sie am Ende aber technisch. Wer Zugriff auf welche Daten hat, wie Geräte verschlüsselt sind, wie schnell ein Angriff auffällt und wie lange die Wiederherstellung dauert: Das sind die Punkte, an denen wir ansetzen. ITFOUR setzt die technischen und organisatorischen Maßnahmen für Datenschutz und IT-Sicherheit — auch Cyber Security genannt — um, die Ihr Konzept fordert.
ITFOUR Systemhaus Rosenheim
Datenschutz
Rechtevergabe, Zwei-Faktor-Anmeldung, Verschlüsselung und eine Sicherung, die ein Angreifer nicht erreicht.
Leistungen auf einen Blick
Datenschutz und IT-Sicherheit werden oft als Papierthema behandelt und scheitern dann an der Technik: Das Konzept fordert Verschlüsselung, aber die Notebooks sind unverschlüsselt; es fordert Zugriffsbeschränkung, aber alle arbeiten als Administrator. Wir setzen die Maßnahmen um, die auf dem Papier stehen — und melden zurück, wo Papier und Wirklichkeit auseinanderlaufen.
- Rechtevergabe über Gruppen, getrennte Administrator- und Arbeitskonten
- Zwei-Faktor-Anmeldung für alles von außen Erreichbare
- Geräteverschlüsselung mit zentral hinterlegten Wiederherstellungsschlüsseln
- Zentral verwalteter Endgeräteschutz mit ausgewerteten Meldungen
- Abgesicherter Übergang nach außen: Firewall, VPN, getrenntes Gäste-WLAN
- Sicherung außerhalb der Reichweite eines Angreifers, regelmäßig zurückgespielt
- Protokollierung, die im Ernstfall nachvollziehbar bleibt
- Dokumentation der technischen und organisatorischen Maßnahmen
- Regelmäßige Kontrolle, ob vergebene Rechte noch gebraucht werden
- Löschkonzept für Daten, die ihre Aufbewahrungsfrist überschritten haben
Zugriffsschutz und Identitäten und Verschlüsselung, Endgeräteschutz und Cyber Security
Der wirksamste Schutz ist die saubere Rechtevergabe. In Windows-Umgebungen führen wir Benutzer und Gruppen im Verzeichnisdienst Active Directory beziehungsweise in Microsoft Entra ID, vergeben Rechte über Gruppen statt über Einzelpersonen und trennen Administrator- von Arbeitskonten. Ein Konto, das täglich E-Mails liest, sollte keine Serverrechte haben.
Dazu kommt die Zwei-Faktor-Anmeldung für alles, was von außen erreichbar ist — Postfächer, Fernzugriffe, Verwaltungsoberflächen. Diese eine Maßnahme verhindert den häufigsten Angriffsweg überhaupt, den Missbrauch gestohlener Kennwörter.
Mobile Geräte verlassen das Haus, und irgendwann bleibt eines liegen. Mit BitLocker verschlüsselte Datenträger machen aus einem Datenschutzvorfall einen Sachschaden — die Daten bleiben unlesbar. Wir richten die Verschlüsselung so ein, dass die Wiederherstellungsschlüssel zentral hinterlegt sind und im Bedarfsfall verfügbar bleiben.
Ergänzend prüfen wir die Absicherung nach außen — Firewall, gesicherter VPN-Zugang und die Trennung von Gäste- und Firmennetz im WLAN.
Für welche Unternehmen das besonders zählt
Wo besondere Kategorien personenbezogener Daten verarbeitet werden, ist der Maßstab höher — Praxen, Kanzleien, Steuerberatung, soziale Einrichtungen.
Dort gehören Verschlüsselung, Protokollierung und ein geprüftes Wiederherstellungsverfahren zum Pflichtprogramm; für Kommunen kommen Meldepflichten hinzu, siehe Behörden und Kommunen.
Wo IT-Sicherheit an ihre Grenze stößt
Technische Maßnahmen verhindern nicht jeden Vorfall. Ein Mitarbeiter, der eine Rechnung an die falsche Adresse schickt, oder ein Anruf, der sich als vermeintlicher Kollege ausgibt, umgeht jede Firewall — dagegen hilft nur Aufmerksamkeit und ein klarer Ablauf, an wen man sich im Zweifel wendet.
Nicht jede Maßnahme aus dieser Liste passt zu jedem Betrieb. Ein Einzelbüro ohne Fernzugriff braucht kein VPN, ein Team ohne mobile Geräte keine Geräteverschlüsselung fürs Unterwegssein. Wir setzen um, was zu Ihrer tatsächlichen Arbeitsweise passt — nicht, was sich am umfangreichsten liest.
Die wirksamen Maßnahmen sind die einfachen
Zwei-Faktor-Anmeldung, getrennte Administratorkonten und eine getrennte Sicherung verhindern die Mehrzahl aller Vorfälle — eingerichtet an einem Tag.
IT-Sicherheit in Rosenheim und Umgebung
Für Unternehmen jeder Größe und Branche.
Wir setzen Sicherheitsmaßnahmen für Unternehmen in Rosenheim, Bad Aibling, Kolbermoor, Raubling, Bruckmühl, Wasserburg am Inn und München um — und übernehmen dabei auch die Abstimmung mit Ihrem Datenschutzbeauftragten.
Vereinbaren Sie ein Gespräch unter 08031 6169640 oder über das Kontaktformular.
Selbständige und Freelancer
Handwerk und Einzelhandel
Mittelstand und Produktion
Arztpraxis und Kanzlei
Schule und Bildung
Behörden und Kommunen
Professionelle Datenschutz-Lösungen
Beratung, Einrichtung und Betreuung für Unternehmen in Rosenheim und Umgebung.
Sicherheitsvorfall und Notfall
Ein Sicherheitsvorfall ist ein Notfall mit Uhr: Die Meldefrist an die Aufsichtsbehörde beträgt 72 Stunden. Deshalb gehört zur Vorbereitung eine Liste, wer informiert wird, wie Systeme vom Netz genommen werden und woher die letzte saubere Sicherung kommt.
Zuständige Aufsichtsbehörde für den nichtöffentlichen Bereich in Bayern ist das Bayerische Landesamt für Datenschutzaufsicht. Es veröffentlicht Hinweise zur Meldepflicht und zu den Anforderungen an die Dokumentation — wir setzen die technische Seite davon um, die Meldung selbst nimmt Ihr Datenschutzbeauftragter vor.
Öffentliche Fördermittel für IT-Sicherheit
IT-Sicherheit ist ein ausdrücklicher Schwerpunkt des Digitalbonus Bayern. Firewall, Verschlüsselung, Mehr-Faktor-Anmeldung und Sicherungssysteme fallen regelmäßig darunter. Den Weg dorthin beschreiben wir unter Öffentliche Förderung.
Weitere Themen der Rubrik Leistungen
Häufige Fragen
Nein. Wir setzen die technischen und organisatorischen Maßnahmen um und dokumentieren sie. Die rechtliche Bewertung bleibt bei Ihrem Datenschutzbeauftragten.
Nein. Ohne saubere Rechtevergabe, Zwei-Faktor-Anmeldung und geprüfte Sicherung bleibt ein Virenschutz die letzte statt die einzige Verteidigungslinie.
Betroffene Systeme sofort vom Netz trennen, nichts löschen, uns anrufen. Entscheidend ist danach, ob eine Sicherung existiert, die der Angriff nicht erreichen konnte.
Mindestens jährlich und immer dann, wenn sich etwas Größeres ändert — neue Standorte, neue Fachanwendungen, Wechsel von Mitarbeitern mit weitreichenden Rechten.
Alle arbeiten mit Administratorrechten, und die Sicherung liegt auf einem Laufwerk, das dauerhaft verbunden ist. Beides zusammen sorgt dafür, dass ein einziger geöffneter Anhang die ganze Firma trifft — samt Sicherung.
Ja, und zwar durch Zurückspielen. Eine Erfolgsmeldung der Sicherungssoftware beweist nur, dass geschrieben wurde — nicht, dass sich die Daten auch wieder herstellen lassen.
Nein. Was zu Ihrem Schutzbedarf passt, klären wir in der Bestandsaufnahme — ein Zwei-Personen-Büro braucht andere Prioritäten als eine Praxis mit Patientendaten.