

Windows für Unternehmen: Betriebssysteme im Griff
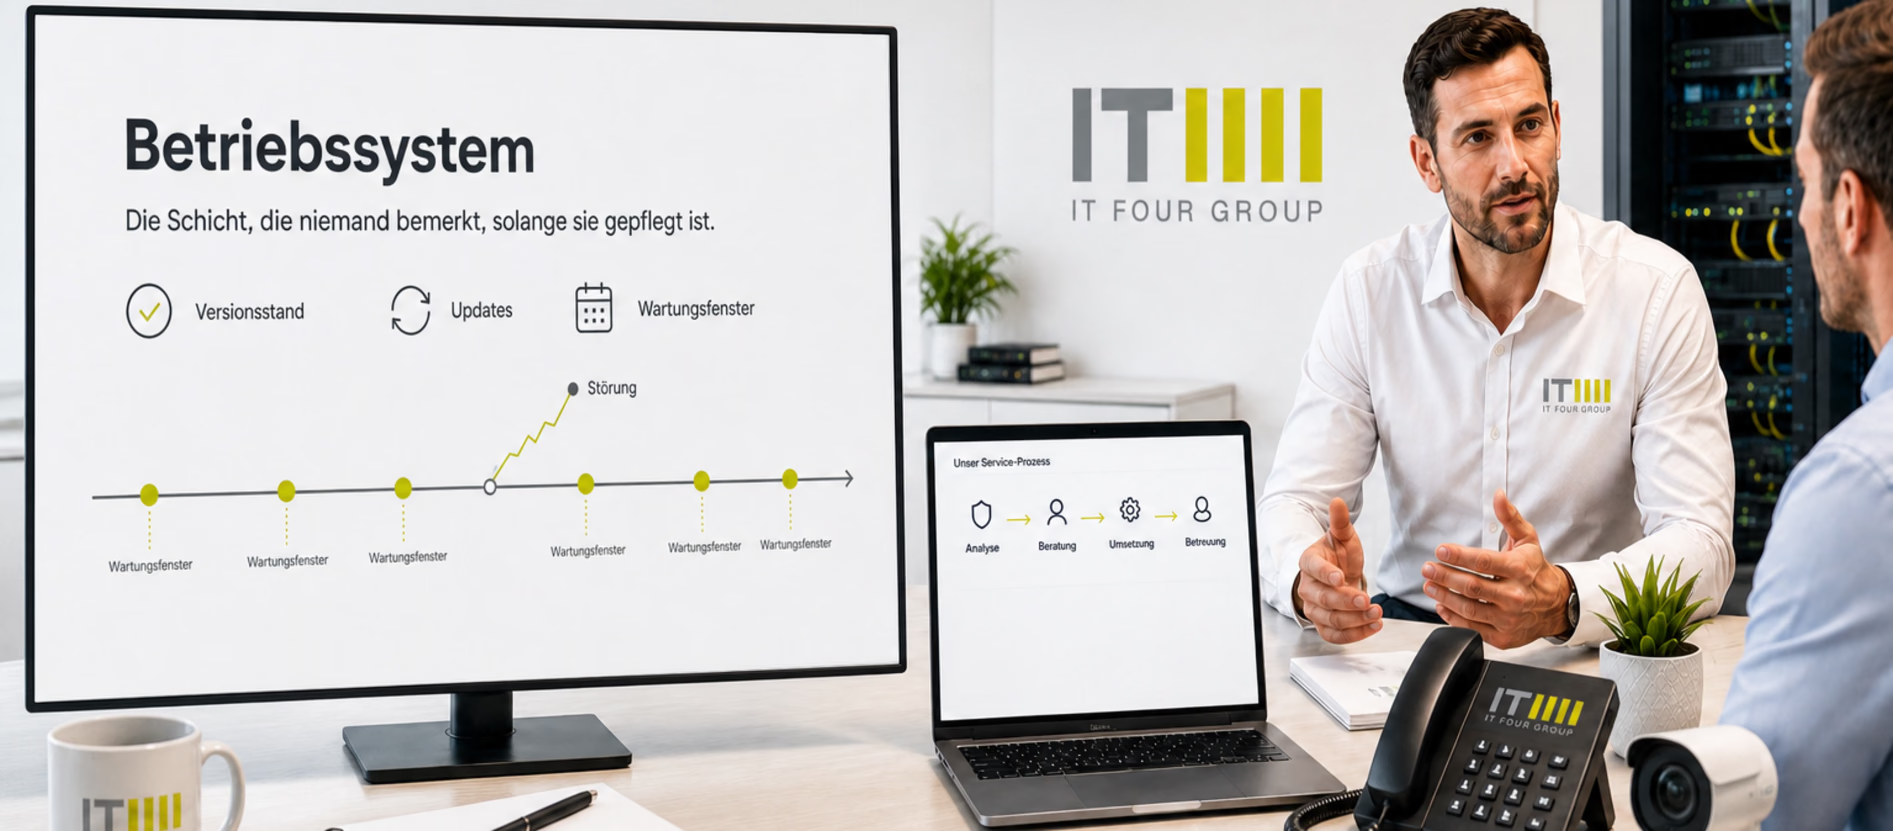
Das Betriebssystem ist die Schicht, die niemand bemerkt, solange sie gepflegt ist. Wird sie es nicht, zeigt sich das an drei Stellen: Sicherheitslücken bleiben offen, Updates kommen zum falschen Zeitpunkt, und irgendwann läuft eine Fachanwendung nicht mehr. Wir halten Windows auf Arbeitsplätzen und Servern aktuell, zentral verwaltet und nachvollziehbar konfiguriert.
Die Schicht, die niemand bemerkt
Solange sie gepflegt ist. Wird sie es nicht, zeigt sich das an drei unangenehmen Stellen.
Leistungen auf einen Blick
Zentrale Verwaltung ist der Kern. Statt jedes Gerät einzeln anzufassen, verteilen wir Einstellungen, Programme und Aktualisierungen aus einer Oberfläche — im klassischen Netz über Gruppenrichtlinien, für mobile und verteilte Geräte über Microsoft Intune.
Was wir rund um Betriebssysteme leisten:
Installation und Grundkonfiguration von Windows-Arbeitsplätzen
Migration von Windows 10 auf Windows 11 samt Gerätetauglichkeitsprüfung
Windows Server 2019 und 2022: Installation, Rollen, Härtung
Zentrale Verwaltung über Gruppenrichtlinien oder Microsoft Intune
Verteilung von Programmen und Aktualisierungen ohne Handarbeit am Gerät
Verschlüsselung und Rechtevergabe als Standard, nicht als Zusatz
Einheitliche Grundausstattung für neue Geräte
Linux-Werkzeuge unter Windows über das Windows Subsystem for Linux, wo Entwicklung im Haus stattfindet
Der Umstieg auf Windows 11
Der Wechsel von Windows 10 auf Windows 11 ist weniger eine Software- als eine Hardwarefrage: Nicht jedes ältere Gerät erfüllt die Anforderungen. Wir prüfen deshalb zuerst den Bestand und teilen ihn in drei Gruppen — wechselt direkt, wechselt nach Aufrüstung, wird ersetzt.
Für Server gilt dasselbe Prinzip: Windows Server 2019 und 2022 unterscheiden sich im Betrieb wenig, in den Voraussetzungen aber deutlich. Welche Fassung sinnvoll ist, hängt an der Fachanwendung und an der Frage, wie lange das System laufen soll, siehe Server.
Geräteverwaltung mit Microsoft Intune
Sobald Geräte das Haus verlassen, stößt die klassische Verwaltung im lokalen Netz an ihre Grenze. Microsoft Intune verwaltet Notebooks und mobile Geräte unabhängig vom Standort: Einstellungen, Verschlüsselung, Programme und der Nachweis, dass ein Gerät die Vorgaben erfüllt.
Praktisch bedeutet das: Ein neues Notebook kann direkt an den Arbeitsplatz geliefert werden und richtet sich beim ersten Anmelden selbst ein. Und ein verlorenes Gerät lässt sich aus der Ferne sperren oder löschen — was in Verbindung mit Verschlüsselung aus einem Datenschutzvorfall einen Sachschaden macht.
Für welche Unternehmen
Zentrale Verwaltung lohnt sich ab etwa zehn Geräten, in verteilten Umgebungen früher. Für Praxen und Kanzleien geben die Hersteller der Fachanwendung oft vor, welche Windows-Fassung freigegeben ist.
In Produktionsbetrieben trennen wir ältere Maschinensysteme konsequent vom übrigen Netz, siehe Systemvernetzung.
Selbständige und Freelancer
Handwerk und Einzelhandel
Mittelstand und Produktion
Arztpraxis und Kanzlei
Schule und Bildung
Behörden und Kommunen
Störung durch Updates
Der häufigste Störungsauslöser ist ein Update zur Unzeit. Mit zentraler Verwaltung werden Updates getestet, terminiert und im Zweifel zurückgehalten. Sonst gilt Störung und Notfall-Service.
Öffentliche Fördermittel
Eine Migration mit Gerätetausch und verbesserter Sicherheit fällt regelmäßig unter den Digitalbonus Bayern, siehe Öffentliche Förderung.
Wie wir eine Migration vorbereiten
Vor jeder Umstellung steht eine Bestandsaufnahme: Welche Geräte sind im Einsatz, welche Fachanwendungen und Zusatzprogramme hängen daran, welche Treiber werden gebraucht. Für aktuelle Systemvoraussetzungen und Freigabehinweise ziehen wir zusätzlich die technische Dokumentation von Microsoft heran und gleichen sie mit Ihrem Bestand ab, bevor ein Termin für die Umstellung steht.
Für Kleinstumgebungen mit wenigen Geräten und einer einzigen, stabilen Fachanwendung lohnt sich der Aufwand einer zentralen Verwaltung oft nicht — dort genügt die gepflegte Einzelbetreuung, wie sie viele kleinere Betriebe bereits kennen.
Windows-Betreuung in Rosenheim und Umgebung
Wir migrieren und verwalten Windows-Umgebungen für Unternehmen in Rosenheim, Bad Aibling, Kolbermoor, Bruckmühl, Raubling, Wasserburg am Inn und im Großraum München.
Beratung unter 08031 6169640 oder über das Kontaktformular.
Weitere Themen der Rubrik Software
Verwandte Themen
Häufige Fragen
Das prüfen wir vor der Migration beim Hersteller und in einem Testlauf. Erst danach wird breiter ausgerollt — die Freigabe des Herstellers ist dabei ausschlaggebend.
Nicht alle. Wir prüfen den Bestand und teilen ihn in drei Gruppen: wechselt direkt, wechselt nach Aufrüstung, wird ersetzt. Daraus ergibt sich die Investitionsplanung.
Gruppenrichtlinien greifen im lokalen Netz, Intune unabhängig vom Standort. Für Betriebe mit Homeoffice und Außendienst ist Intune der praktischere Weg, oft parallel zum Bestehenden.
Ja, aus der Ferne sperren oder löschen. Zusammen mit der Verschlüsselung bleibt der Datenbestand dabei unlesbar.
Das führen wir im Geräteverzeichnis mit. Der Termin ist wichtig, weil danach keine Sicherheitsaktualisierungen mehr kommen — den Wechsel planen wir davor ein, nicht danach.
Die gibt es besonders in der Produktion. Wir trennen solche Systeme vom übrigen Netz und beschränken ihre Verbindungen auf das Nötigste.
Ja, über eine definierte Grundausstattung. Jedes Gerät kommt mit denselben Einstellungen und Programmen — das verkürzt die Einrichtung und die spätere Fehlersuche.
Nur wenn im Haus entwickelt wird oder Linux-Werkzeuge gebraucht werden. Für den normalen Büroeinsatz ist es unnötig; wo es gebraucht wird, richten wir es kontrolliert ein.
Indem wir vor der Migration beim Hersteller die Freigabe prüfen und die Anwendung in einem Testlauf beobachten. Erst danach nehmen wir weitere Geräte in die Umstellung.
Sie bleiben vorerst auf Windows 10, solange Sicherheitsaktualisierungen dafür erscheinen, oder werden ersetzt. Welcher Weg passt, hängt vom Alter des Geräts und vom Aufwand einer Aufrüstung ab.
Zentral verwalten statt einzeln anfassen
Einstellungen, Programme und Aktualisierungen aus einer Oberfläche — im Netz über Richtlinien, unterwegs über Intune.